Segregação de Funções no Protheus: seus acessos estão organizados?
Entenda por que revisar os acessos no Protheus é muito mais do que uma questão de segurança: é uma forma de proteger processos, organizar responsabilidades e fortalecer a governança da sua empresa.

Imagine a seguinte situação: um colaborador entra na empresa para atuar no setor financeiro. Com o tempo, ganha novas responsabilidades, passa a substituir colegas durante as férias e, eventualmente, muda de função.
Para acompanhar essas mudanças, novos acessos são liberados no ERP.
Até aqui, tudo parece fazer parte da rotina de uma empresa em crescimento.
Mas existe uma pergunta que nem sempre acompanha essas movimentações:
Os acessos antigos foram revisados ou simplesmente continuaram ativos?
Essa situação pode parecer pequena, mas revela um ponto importante sobre a forma como as empresas administram seus processos.
Afinal, conforme o negócio evolui, os usuários também mudam. E nem sempre as permissões dentro do sistema acompanham essas mudanças.
Quando os acessos se acumulam, os riscos também podem crescer
Pense em quantas pessoas já passaram por diferentes funções dentro da sua empresa.
Um analista que se tornou coordenador. Um profissional que mudou de departamento. Alguém que recebeu acesso temporário para apoiar outra equipe.
A revisão de permissões é uma prática tão importante que também aparece nas orientações da Autoridade Nacional de Proteção de Dados (ANPD) , que destaca a criação, aprovação, revisão e exclusão de contas de usuários entre as medidas de controle de acesso.
Agora, pense na quantidade de permissões que podem ter sido concedidas ao longo dessas mudanças.
O problema não está necessariamente em conceder novos acessos. Muitas vezes, eles são essenciais para manter a operação funcionando.
A questão é o que acontece depois.
Quando não existe uma revisão periódica, um usuário pode continuar com permissões que já não fazem sentido para suas responsabilidades atuais.
E, dependendo do que essas permissões permitem executar dentro do ERP, isso pode representar um risco para a organização.
Uma pessoa, três etapas e uma pergunta importante
Vamos trazer essa discussão para uma situação prática do departamento financeiro.
Imagine que um único usuário consiga realizar estas três atividades dentro do Protheus:

ETAPA 01
Cadastrar um fornecedor

ETAPA 02
Alterar os dados bancários

ETAPA 03
Aprovar um pagamento
"Todas essas etapas deveriam estar concentradas em uma única pessoa, sem controles adicionais?"
Isso significa que existe uma fraude acontecendo? Não.
Significa que o colaborador está fazendo algo errado? Também não.
O ponto é que, quando atividades críticas ficam concentradas em uma única pessoa sem controles adequados, erros ou irregularidades podem ser mais difíceis de identificar.
E esse é apenas um exemplo.
Situações semelhantes podem ocorrer em compras, estoque, faturamento, cadastros e outros processos que dependem de responsabilidades bem definidas.
O risco não está apenas em quem utiliza o sistema, mas também na forma como as permissões foram distribuídas.
Segregação de Funções: mais do que segurança, uma questão de governança
É justamente nesse contexto que entra a Segregação de Funções, também conhecida como SoD, sigla em inglês para Segregation of Duties.
Apesar do nome técnico, o conceito é bastante simples: distribuir responsabilidades de maneira que uma única pessoa não concentre o controle de todas as etapas de um processo crítico, sem a devida supervisão.
Na prática, isso significa olhar para os acessos do ERP e entender se eles estão coerentes com as atividades que cada profissional realmente precisa executar.
A importância dessa separação também é reconhecida pela Controladoria-Geral da União (CGU), que apresenta a - Segregação de Funções como uma prática de controle preventivo , voltada à distribuição de responsabilidades e à redução de riscos nos processos organizacionais.
A própria Cod.ERP já abordou a relação entre Segregação de Funções, controle interno e riscos operacionais em seu conteúdo sobre o tema.
Mas existe uma perspectiva que merece cada vez mais espaço nessa conversa: a SoD não deve ser vista apenas como uma iniciativa de segurança da informação, mas como parte da governança do ERP.
E existe uma diferença importante entre essas duas abordagens.
Enquanto a segurança busca proteger o ambiente e as informações, a governança também procura garantir que os processos estejam organizados, que as responsabilidades sejam claras e que os controles acompanhem a realidade da operação.
Não se trata simplesmente de restringir acessos. Trata-se de entender quem precisa fazer o quê, por qual motivo e com quais controles.
A relevância desse princípio também aparece na legislação brasileira. A Lei nº 14.133/2021 , voltada às licitações e contratações públicas, prevê expressamente a Segregação de Funções como forma de reduzir riscos em atividades críticas. Embora a legislação trate especificamente da administração pública, ela demonstra a importância reconhecida da separação de responsabilidades nos processos organizacionais.
Seu ERP evoluiu. Seus acessos acompanharam?

Uma empresa dificilmente mantém a mesma estrutura durante anos.
Novos colaboradores chegam. Departamentos são reorganizados. Processos são automatizados. Novos módulos passam a fazer parte da operação.
O TOTVS Protheus acompanha essa evolução, oferecendo possibilidades de configuração de permissões, restrições de acesso e perfis de usuários.
Mas a tecnologia, sozinha, não define como as responsabilidades devem ser distribuídas dentro da empresa.
Essa organização depende de decisões que envolvem tanto a TI quanto as áreas de negócio.
Afinal, quem conhece melhor a necessidade de determinado acesso: o profissional responsável por configurar o sistema ou o gestor que acompanha aquele processo diariamente?
Na maioria das situações, a resposta está na colaboração entre os dois.
É por isso que uma iniciativa de Segregação de Funções não deve se limitar a uma análise de permissões dentro do Protheus.
Ela precisa considerar como a empresa realmente funciona.
Um acesso pode fazer sentido tecnicamente e, ainda assim, representar um conflito para o processo de negócio.
A revisão de acessos não precisa começar quando surge um problema
Em algumas organizações, as permissões só recebem atenção especial durante auditorias, mudanças estruturais ou situações que exigem uma investigação mais detalhada.
Mas será que esse deveria ser o único momento de olhar para elas?
A revisão periódica permite que a empresa identifique acessos desnecessários, avalie possíveis conflitos e mantenha os perfis mais alinhados às responsabilidades de cada função.
Quando esses acessos envolvem informações pessoais, existe ainda uma responsabilidade adicional: a proteção dos dados. A Lei Geral de Proteção de Dados (LGPD)  , em seu artigo 46, prevê a adoção de medidas de segurança para proteger informações pessoais contra acessos não autorizados. Nesse contexto, revisar quem pode consultar, alterar ou utilizar essas informações também faz parte de uma gestão responsável do ERP.
Entre os benefícios dessa organização estão:

Maior clareza sobre quem pode executar cada atividade;

Identificação de conflitos entre funções críticas;

Redução de riscos operacionais;

Melhor preparação para auditorias;

Maior organização dos processos internos;

Fortalecimento da governança e dos controles do ERP.
E vale destacar: nem todo conflito identificado exige necessariamente a retirada imediata de um acesso.
Em determinadas situações, a operação pode justificar a concentração de responsabilidades, sendo necessário avaliar controles adicionais, como aprovações independentes e revisões periódicas.
O importante é que essas decisões sejam conscientes, justificadas e acompanhadas.
Uma pergunta que vale levar para a próxima reunião
Talvez sua empresa já tenha processos bem definidos, equipes experientes e um ERP que acompanha o crescimento do negócio.
Mas existe uma pergunta que merece atenção:
Mais do que isso: sabe se essas permissões ainda fazem sentido para as responsabilidades atuais de cada profissional?
Se a resposta não estiver tão clara, pode ser o momento de olhar com mais atenção para a forma como os acessos estão organizados.
Afinal, governança não é apenas ter processos definidos. É garantir que as responsabilidades e os controles acompanhem a evolução da empresa.
Como a Cod.ERP pode apoiar sua empresa nessa jornada?
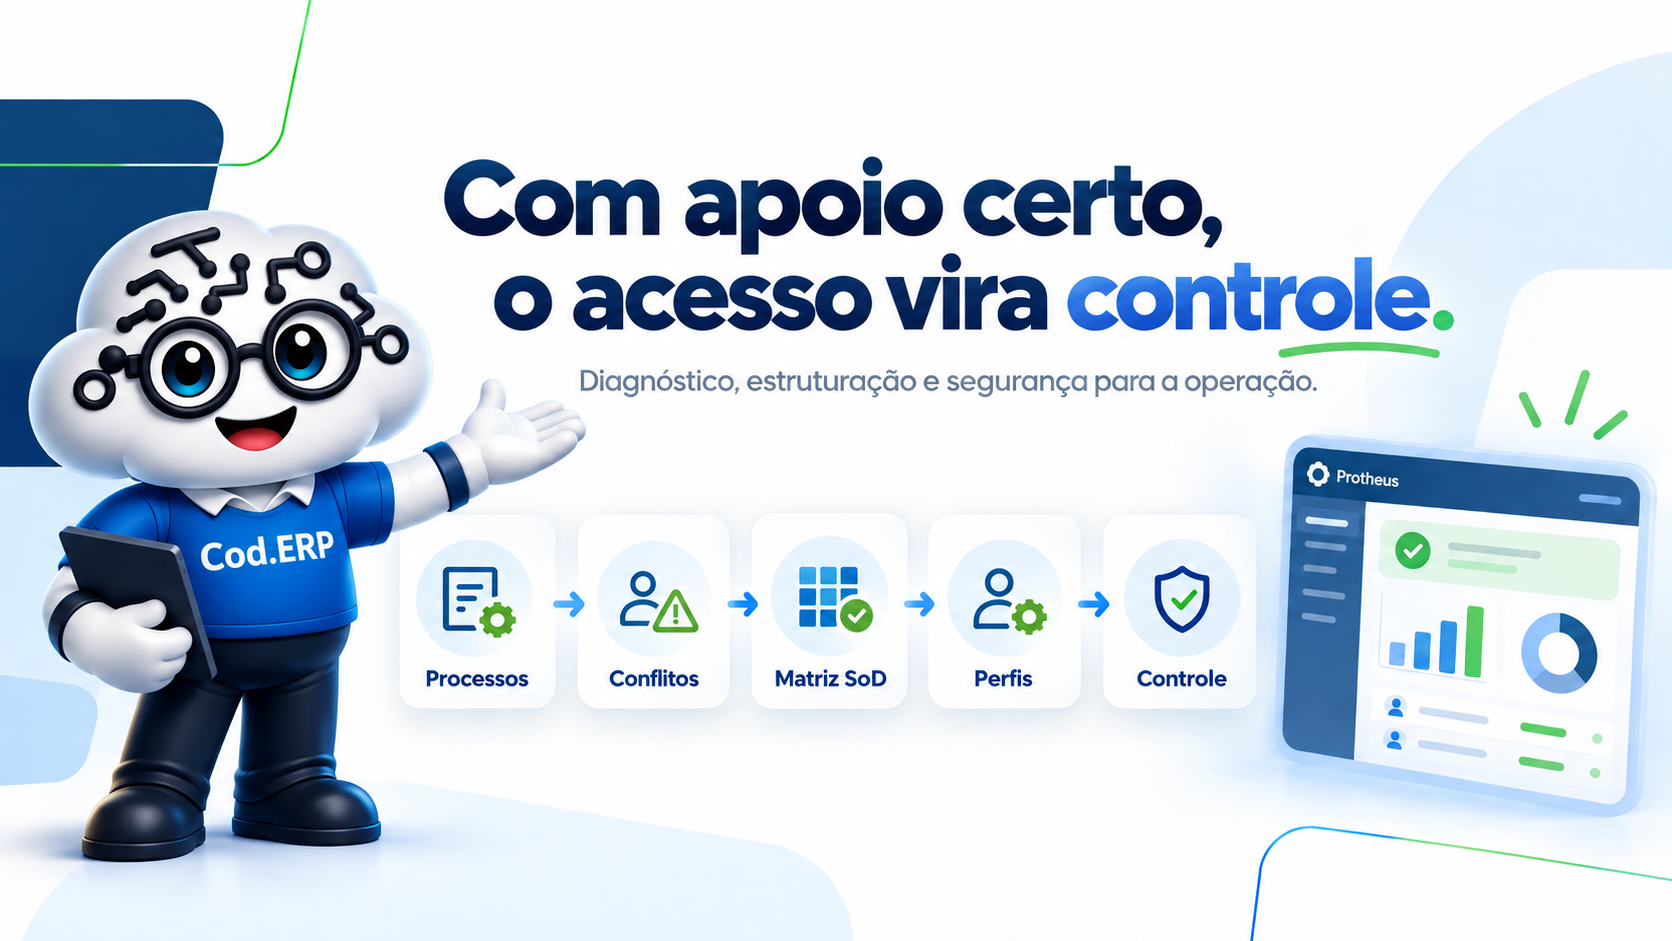
Organizar os acessos do Protheus não significa simplesmente abrir uma lista de usuários e começar a retirar permissões.
Antes de qualquer alteração, é necessário compreender os processos, identificar responsabilidades e avaliar os possíveis impactos na operação.
É nesse ponto que a experiência de uma consultoria especializada faz diferença.
A Cod.ERP apoia empresas na estruturação da Segregação de Funções no TOTVS Protheus, conectando o conhecimento técnico do ERP à realidade de cada negócio.
O trabalho pode envolver o levantamento dos processos internos, a identificação de conflitos, a estruturação da matriz SoD e a definição ou adequação dos perfis de acesso  , respeitando as particularidades da operação.
O objetivo é contribuir para que cada profissional tenha as permissões necessárias para desempenhar suas responsabilidades, sem comprometer os controles da empresa.
Porque uma boa gestão de acessos não deve dificultar a rotina das equipes.
Ela deve ajudar a tornar os processos mais organizados, claros e seguros.